Aller au contenu

Cybersécurité / XDR6 moisCold email

Outbound marketing B2B en cybersécurité

Outbound XDR déclenché par les programmes bug bounty, détection automatique des entreprises en investissement cyber.

Chiffres clés

Ce que Tehtris a obtenu

3plateformes

Programmes bug bounty surveillés

Continu

Signaux captés

Python + N8N

Stack technique

Par signal

Personalisation

01

Contexte

Tehtris est leader français des solutions XDR (Extended Detection & Response), plateforme de cybersécurité unifiée pour entreprises et opérateurs critiques. Sur ce marché en très forte demande, le défi commercial est paradoxal : les décideurs cyber (CISO, RSSI, Head of Security) sont constamment sollicités et donc imperméables aux approches outbound traditionnelles.

Sortir du bruit ne se gagne pas en augmentant le volume ou la personnalisation surface, il faut arriver au moment précis où l'entreprise manifeste un besoin cyber. Ces signaux existent dans l'écosystème, mais ne sont exploités par personne en outbound classique.

02

Objectif

Construire un dispositif outbound déclenché par les signaux d'intention cybersécurité, détecter les entreprises en investissement cyber actif et les approcher avec un message contextualisé sur ce signal.

  • Identifier les signaux d'intention spécifiques au secteur cyber : programmes bug bounty publiés (HackerOne, YesWeHack, Bugcrowd) = preuve d'investissement actif.
  • Automatiser la captation avec scraping Python continu sur les plateformes de bug bounty.
  • Orchestrer la chaîne avec N8N : captation → enrichissement → scoring → séquence → CRM, sans intervention humaine.
  • Contextualiser le message par référence explicite au signal détecté (programme bug bounty, démarche sécurité).
03 · L'approche Uclic

Notre approche : signaux bug bounty + automation Python/N8N

  1. 01

    Scraping Python bug bounty

    Système Python qui surveille en permanence la publication de programmes bug bounty (HackerOne, YesWeHack, Bugcrowd). Ces publications = signal fort d'investissement en cybersécurité.
  2. 02

    Orchestration N8N centrale

    Architecture N8N qui interconnecte capture signal, enrichissement, scoring, séquençage. Pipeline automatisé sans intervention humaine.
  3. 03

    Enrichissement et qualification

    Pour chaque entreprise détectée : enrichissement des décideurs cyber (CISO, RSSI, Head of Security), qualification du contexte (taille, secteur, maturité cyber).
  4. 04

    Séquences contextualisées

    Cold emails qui référencent le contexte spécifique : le programme bug bounty détecté, la démarche sécurité en cours. Beaucoup plus de réponse que cold outreach classique sur ce secteur saturé.
04

Résultats

Tehtris exploite un dispositif outbound qui arrive sur l'entreprise au moment où elle est démontrablement en démarche d'investissement cyber, avantage décisif sur un marché saturé d'outbound générique.

  • Captation continue sur 3+ plateformes bug bounty, signaux d'intention temps réel.
  • Stack Python + N8N opérationnelle : capture, enrichissement, scoring, séquençage entièrement automatisés.
  • Personnalisation par signal : chaque cold email référence le programme bug bounty détecté = taux d'ouverture et réponse nettement supérieurs aux cold sequences classiques.
  • Ciblage CISO/RSSI/Head of Security qualifiés sur leur contexte d'investissement actif.
Dernière étape

Vous n'avez pas besoin de plus de canaux.
Vous avez besoin d'un pilote.

Pilotage senior, media buyers certifiés, agents IA en production. Pas de stagiaires sur votre compte : l'équipe que vous voyez est celle qui livre.

Séminaire Lourmarin · Septembre 2025Rencontrer toute l'équipe Postuler chez uclic
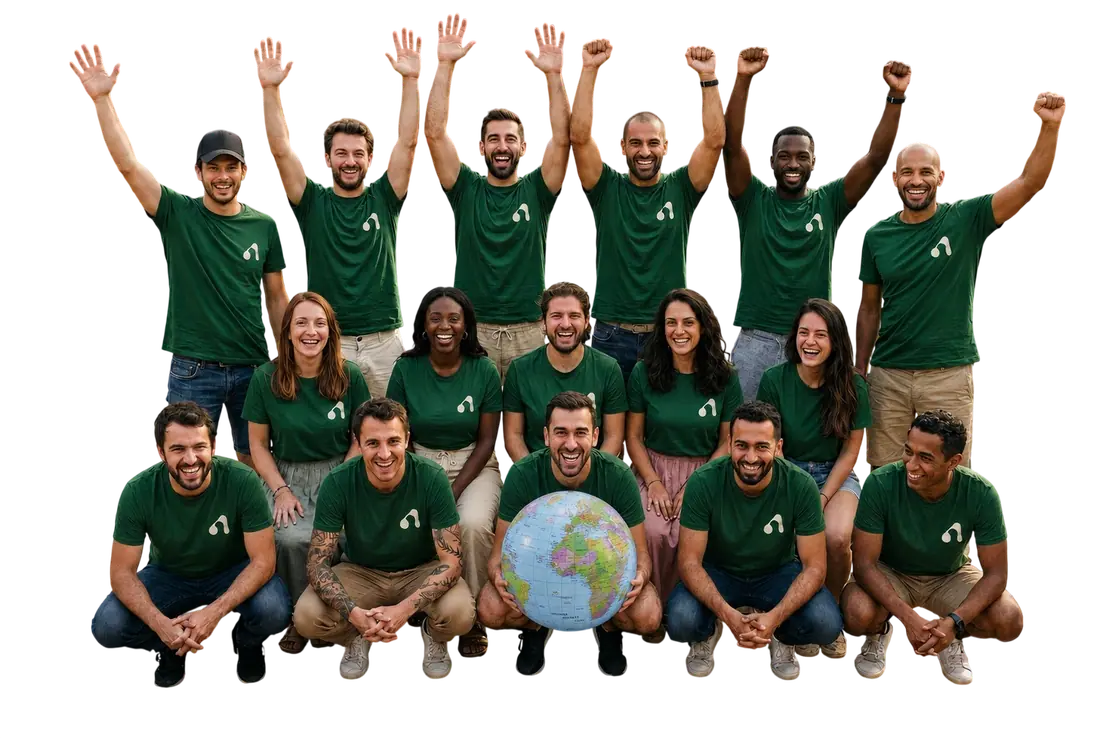
L'équipe Uclic | trois rangées de collaborateurs souriants, bras levés, t-shirts verts uclic